📊 یک ترند تازه در شبکه ایکس باعث شده کاربران از چتجیپیتی بخواهند یک اتاق خالی را با همه چیزهایی که درباره آنها میداند پر کند. تصویر نهایی برای بعضی تریدرها نشان داده چه اطلاعات مالیای ناخواسته لو میرود و میتواند خوراک مناسبی برای کلاهبردارها باشد.
💡 تحلیل ساختار - چرا این ترند برای تریدرها خطرناک است؟
چتجیپیتی اطلاعات کاربر را به دو روش نگه میدارد و همین موضوع ریسک را ایجاد میکند:
- خاطرات ذخیرهشدهای که صریح ثبت میشوند
- مراجعه به سوابق گفتگوهای قبلی، که در بعضی حسابها حتی بدون درخواست مستقیم کاربر انجام میشود
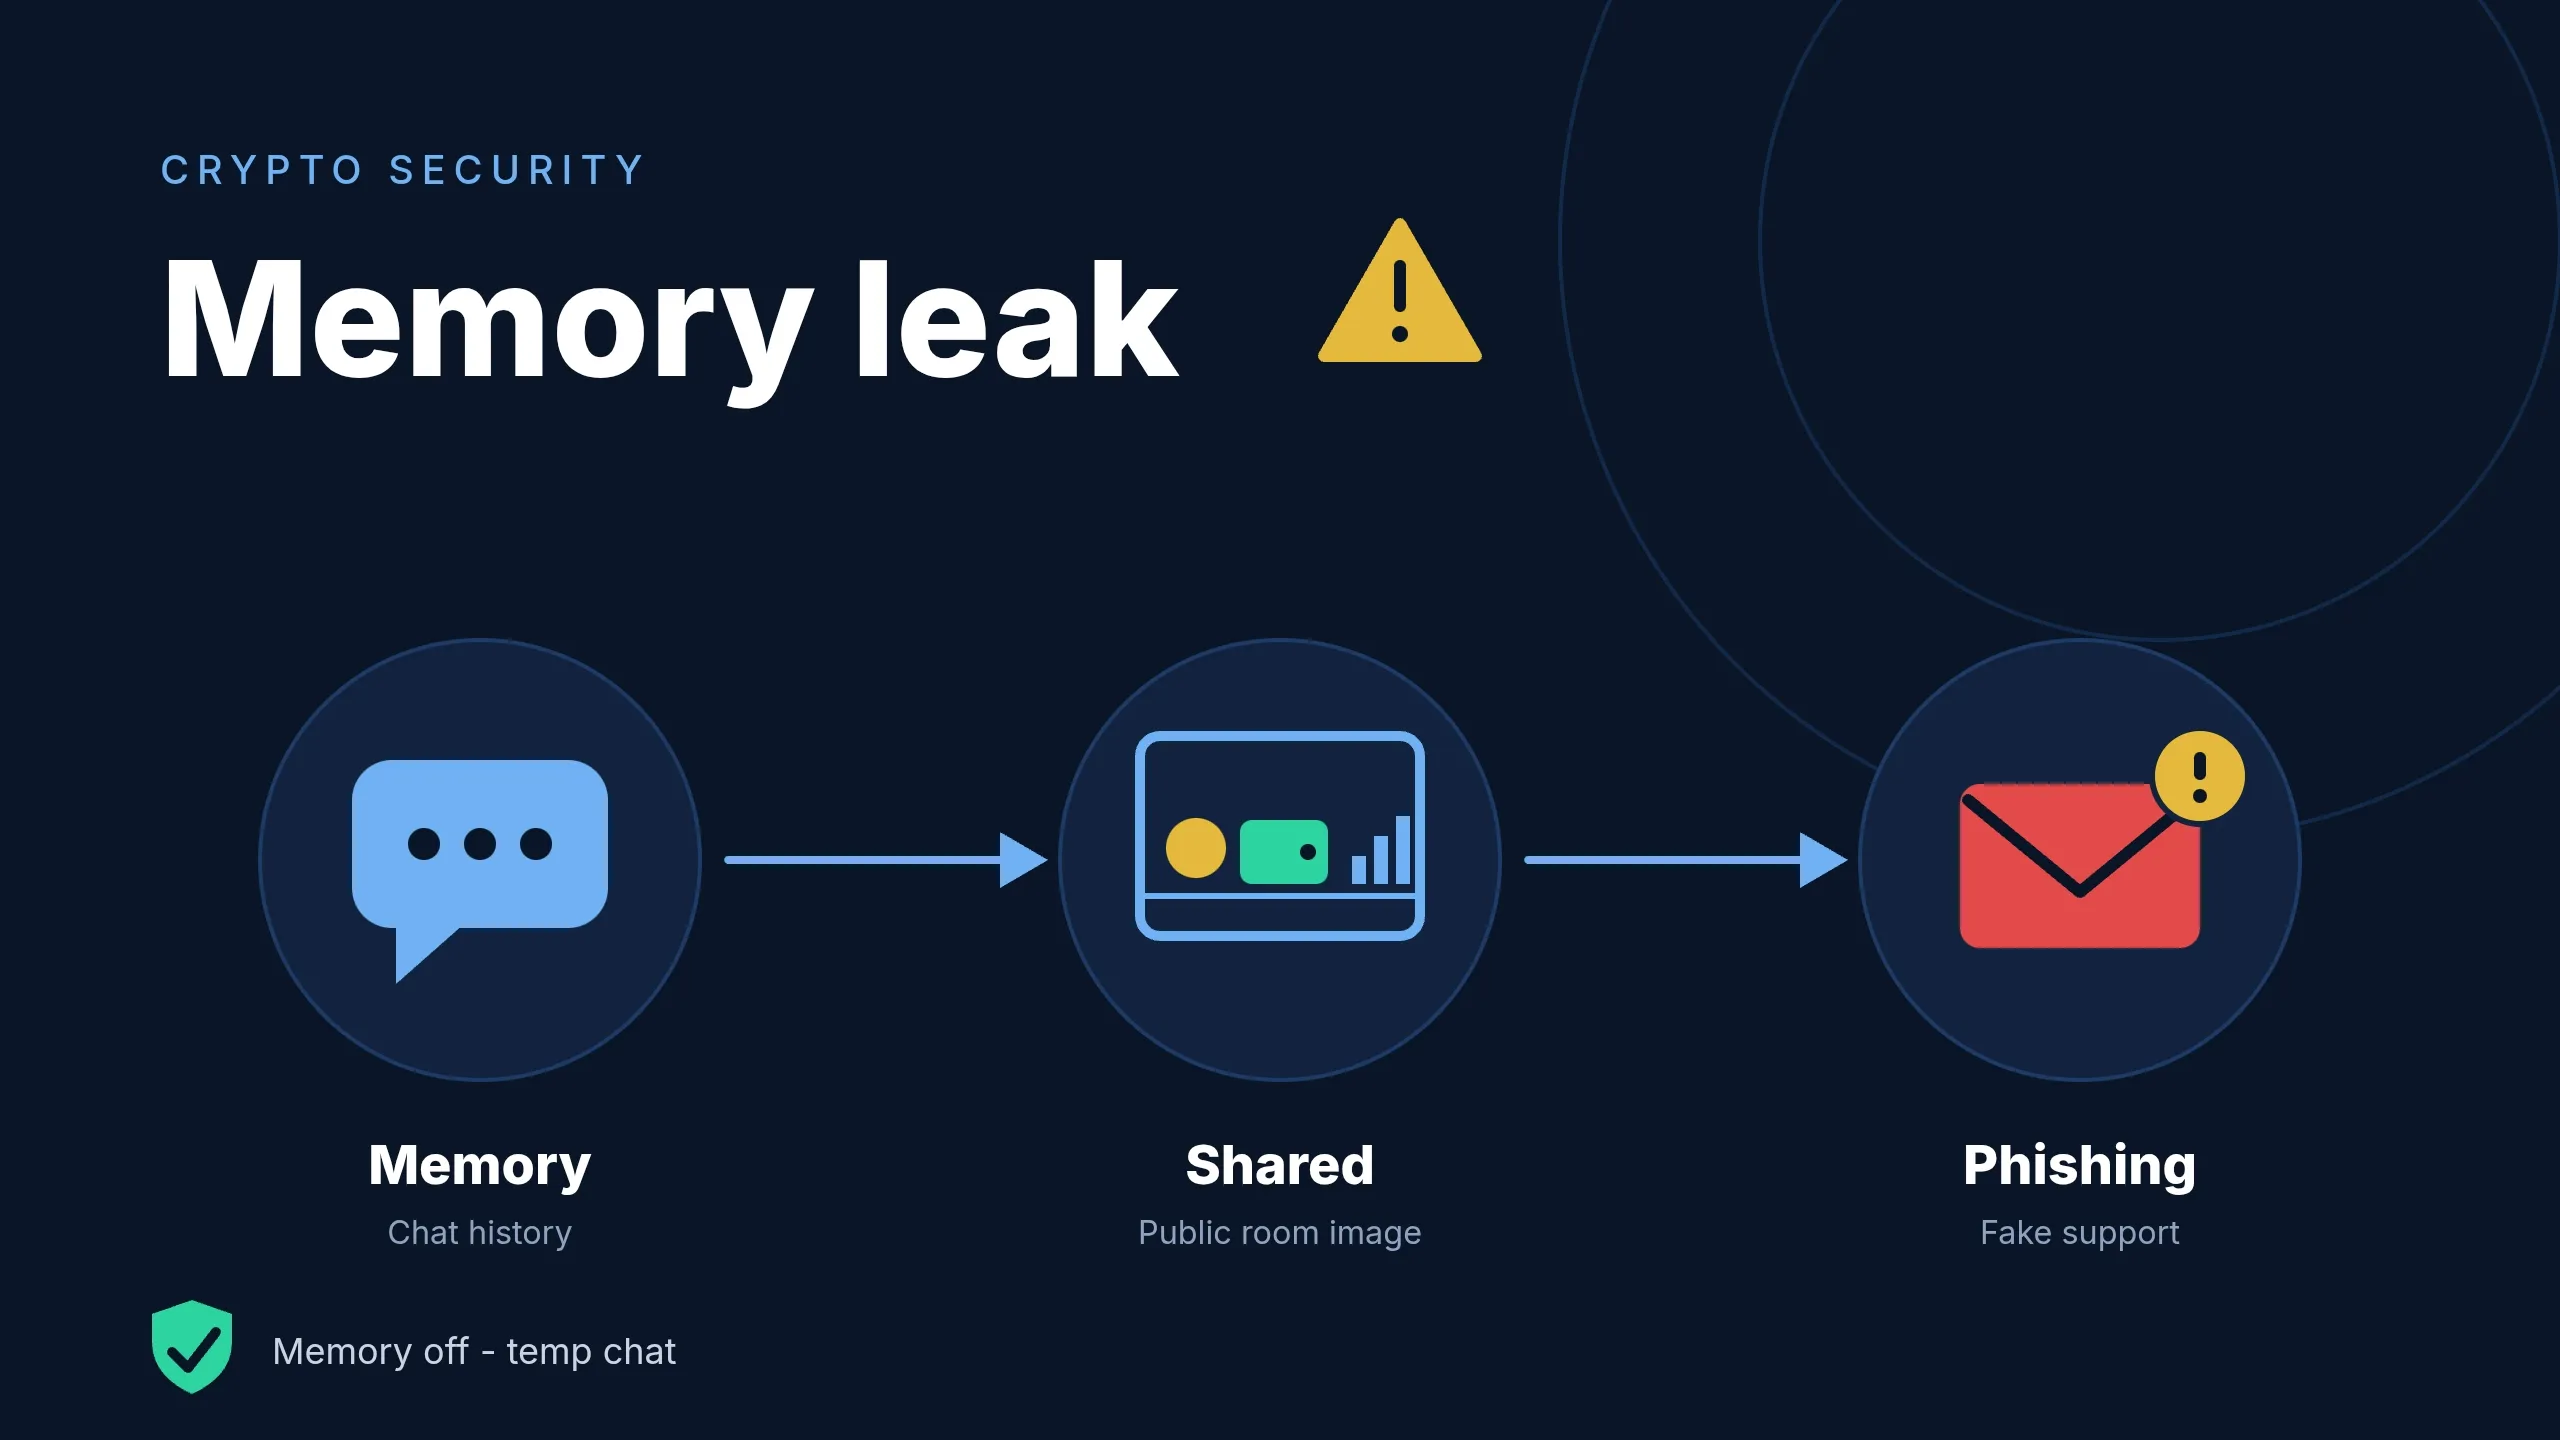
اگر کسی در چتهای قبلی از صرافیها، حجم دارایی یا برنامه معاملاتیاش گفته باشد، تصویر اتاق میتواند این جزئیات را نشان بدهد. وقتی چنین تصویری عمومی منتشر شود، مهاجم میتواند پیام فیشینگ دقیق و شخصیسازیشده بسازد و خودش را جای پشتیبانی همان صرافی جا بزند. نکته مهم این است که ریسک اصلی برای کسانی است که جزئیات مالی را در چت گفتهاند و خروجی را عمومی کردهاند.
هشدار چانگپنگ ژائو (CZ) هم همین را میگوید: خطر فوری هوش مصنوعی برای کریپتو، درز اطلاعات و فیشینگ پیشرفته است، نه شکستن رمزنگاری بلاکچین.
📋 دادههای کلیدی
- ترند: خواستن از چتجیپیتی برای پر کردن یک اتاق خالی با اطلاعات کاربر، در شبکه ایکس
- دادههای قابل افشا: نام صرافیها، حجم دارایی و عادتهای معاملاتی
- منبع داده: خاطرات ذخیرهشده و سوابق گفتگوهای قبلی
- خطر اصلی: فیشینگ و مهندسی اجتماعی هدفمند
- راهکارهای پیشنهادی: غیرفعال کردن یا پاک کردن حافظه، استفاده از گفتگوی موقت، حذف اطلاعات هویتی پیش از ارسال متن
📈 راهبرد معاملاتی - حفاظت از اطلاعات و دارایی
سه کار ساده برای کم کردن این ریسک وجود دارد:
نخست، حافظه چتجیپیتی را از بخش تنظیمات شخصیسازی حساب پاک یا غیرفعال کنید.
دوم، برای موضوعات مالی از گفتگوی موقت استفاده کنید تا چیزی برای آینده ذخیره نشود.
سوم، پیش از ارسال هر متن، نام صرافی، آدرس کیف پول و اطلاعات هویتی را حذف یا مخدوش کنید و تصویر اتاق خاطرات را عمومی منتشر نکنید.
هر پیام یا تماسی که خودش را «پشتیبانی صرافی» معرفی میکند، فقط از مسیر رسمی همان صرافی بررسی کنید. کلید خصوصی و عبارت بازیابی کیف پول را هم هرگز در هیچ چتباتی وارد نکنید.
💡 تحلیل ساختار - چرا این ترند برای تریدرها خطرناک است؟
چتجیپیتی اطلاعات کاربر را به دو روش نگه میدارد و همین موضوع ریسک را ایجاد میکند:
- خاطرات ذخیرهشدهای که صریح ثبت میشوند
- مراجعه به سوابق گفتگوهای قبلی، که در بعضی حسابها حتی بدون درخواست مستقیم کاربر انجام میشود
اگر کسی در چتهای قبلی از صرافیها، حجم دارایی یا برنامه معاملاتیاش گفته باشد، تصویر اتاق میتواند این جزئیات را نشان بدهد. وقتی چنین تصویری عمومی منتشر شود، مهاجم میتواند پیام فیشینگ دقیق و شخصیسازیشده بسازد و خودش را جای پشتیبانی همان صرافی جا بزند. نکته مهم این است که ریسک اصلی برای کسانی است که جزئیات مالی را در چت گفتهاند و خروجی را عمومی کردهاند.
هشدار چانگپنگ ژائو (CZ) هم همین را میگوید: خطر فوری هوش مصنوعی برای کریپتو، درز اطلاعات و فیشینگ پیشرفته است، نه شکستن رمزنگاری بلاکچین.
📋 دادههای کلیدی
- ترند: خواستن از چتجیپیتی برای پر کردن یک اتاق خالی با اطلاعات کاربر، در شبکه ایکس
- دادههای قابل افشا: نام صرافیها، حجم دارایی و عادتهای معاملاتی
- منبع داده: خاطرات ذخیرهشده و سوابق گفتگوهای قبلی
- خطر اصلی: فیشینگ و مهندسی اجتماعی هدفمند
- راهکارهای پیشنهادی: غیرفعال کردن یا پاک کردن حافظه، استفاده از گفتگوی موقت، حذف اطلاعات هویتی پیش از ارسال متن
📈 راهبرد معاملاتی - حفاظت از اطلاعات و دارایی
سه کار ساده برای کم کردن این ریسک وجود دارد:
نخست، حافظه چتجیپیتی را از بخش تنظیمات شخصیسازی حساب پاک یا غیرفعال کنید.
دوم، برای موضوعات مالی از گفتگوی موقت استفاده کنید تا چیزی برای آینده ذخیره نشود.
سوم، پیش از ارسال هر متن، نام صرافی، آدرس کیف پول و اطلاعات هویتی را حذف یا مخدوش کنید و تصویر اتاق خاطرات را عمومی منتشر نکنید.
هر پیام یا تماسی که خودش را «پشتیبانی صرافی» معرفی میکند، فقط از مسیر رسمی همان صرافی بررسی کنید. کلید خصوصی و عبارت بازیابی کیف پول را هم هرگز در هیچ چتباتی وارد نکنید.