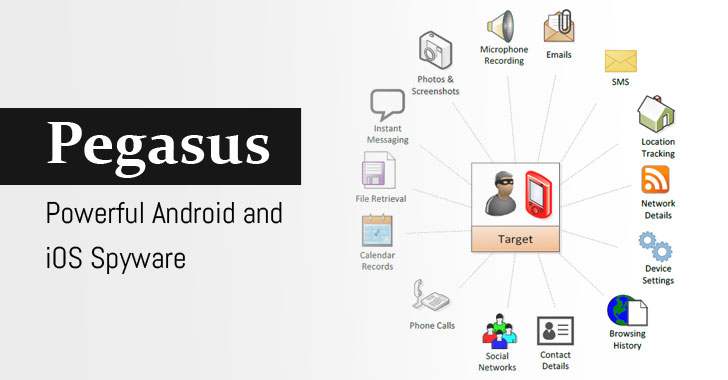
اما بدافزار «پگاسوس» دقیقاً چگونه کار میکند؟ چگونه وارد تلفن افراد میشود و پس از آن چه کاری میتواند انجام دهد؟
محققان بر این باورند که نسخههای ابتدایی این نرمافزار هک برای اولین بار در سال ۲۰۱۶ شناسایی شده است. در آن زمان از پیامهای متنی تلهگذاری شده استفاده میشد تا روی تلفنهای هدف نصب شوند. البته برای اینکه نرم افزار جاسوسی بارگذاری شود، گیرنده باید روی پیوند موجود در پیام کلیک میکرد.
اما این روش، شانس نصب موفقیتآمیز آن را محدود میکرد، به خصوص که کاربران تلفن نسبت به کلیک روی پیوندهای مشکوک بیش از پیش احتیاط میکردند.
بیشتر بخوانید: https://bit.ly/3rn0TFc
💢 ماکرون و ۱۴ عضو دولت فرانسه از «اهداف بالقوه بدافزار جاسوسی پگاسوس بودند»
دو رسانه فرانسوی روز سه شنبه گزارش دادند که شماره تلفن های همراه امانوئل ماکرون، رئیس جمهوری این کشور و شماری از وزرای دولت در فهرست اهداف بالقوه بدافزار جاسوسی «پگاسوس» دیده می شود.
لوران ریشار، مدیر سازمان «مطالب ممنوعه» (Forbidden Stories) که به خبرنگاران در معرض تهدید کمک می کند گزارش رادیو فرانسه و لوموند را تائید کرده است. بنا به گزارش این دو رسانه تلفن های همراه ادوار فیلیپ، نخست وزیر پیشین و ۱۴ عضو دولت فرانسه در فهرست اهداف بالقوه بدافزار جاسوسی «پگاسوس» قرار دارد.
بیشتر بخوانید: https://bit.ly/3itGQku
@euronewspe