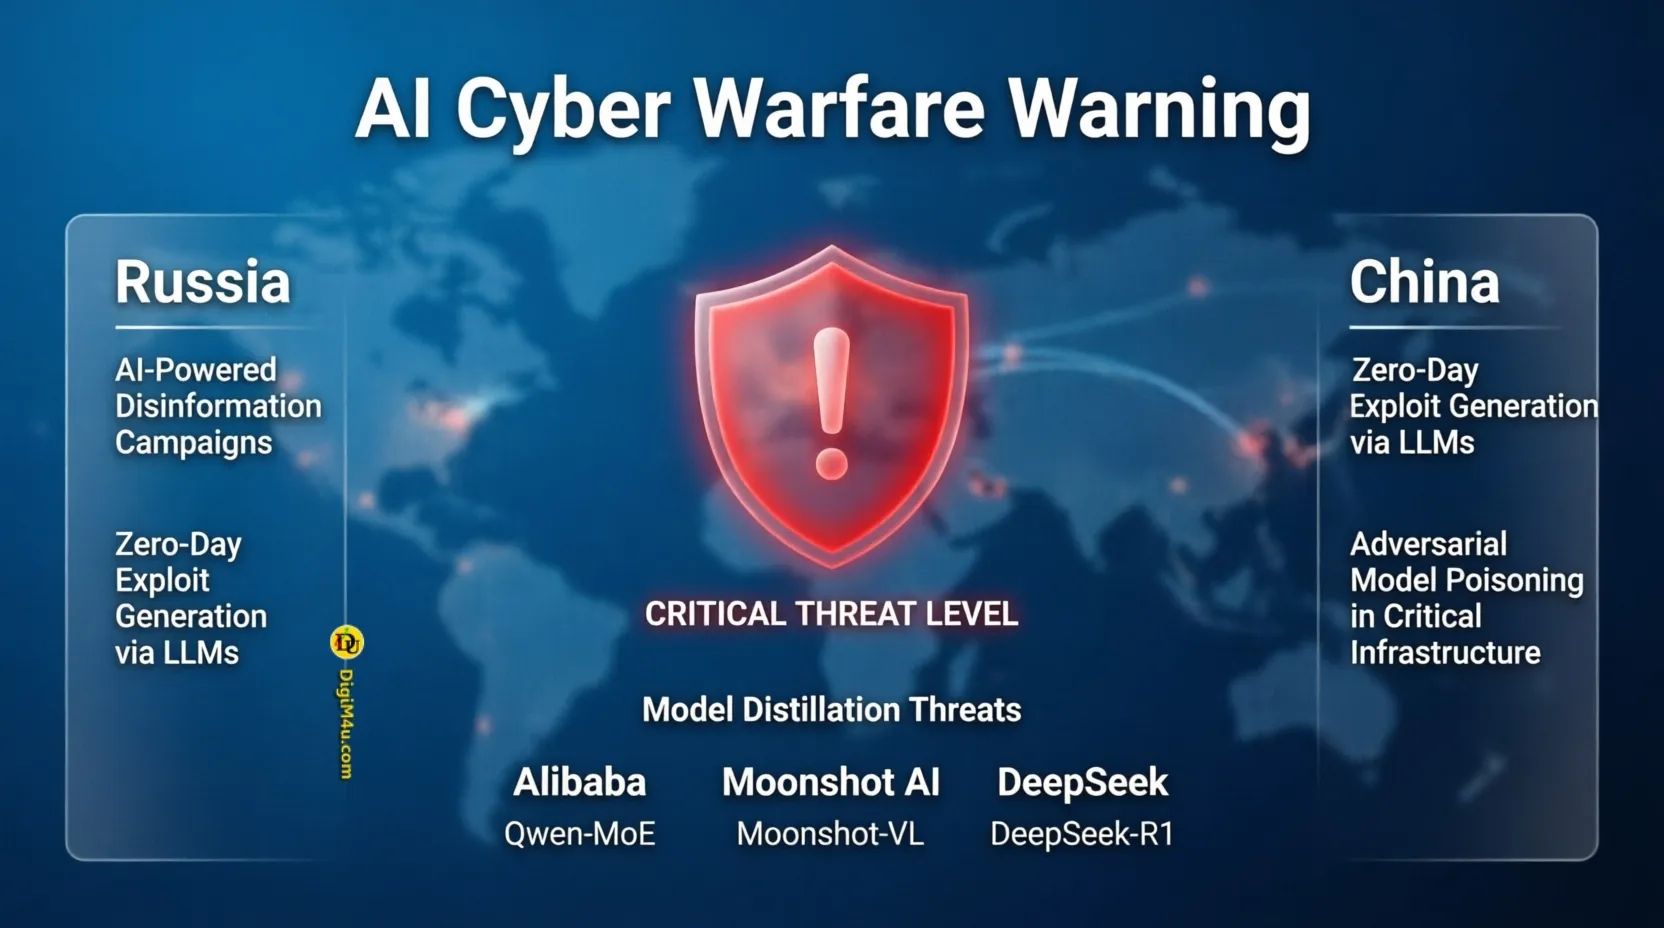
شرکت آنتروپیک (Anthropic) در جدیدترین گزارش اطلاعات تهدیدات سایبری خود، ابعاد بسیار نگرانکنندهای از استفاده از عاملهای هوش مصنوعی (AI Agents) در حملات سایبری پیشرفته را افشا کرده است. این گزارش نشان میدهد که هوش مصنوعی دیگر صرفاً یک ابزار کمکی نیست، بلکه به ستون فقرات عملیاتهای سایبری دولتها و گروههای پیشرفته تبدیل شده است.
📊 دادههای کلیدی و عملیاتهای افشا شده:
⏺ گروههای روسی: استفاده از AI برای بازسازی بدافزارها جهت فرار از شناسایی آنتیویروسها، دستکاری DNS شبکه وایفای هتلها، سرقت SDKهای سیستمهای دید پهپادها و استخراج حجم گستردهای از دادههای واتساپ.
⏺ عملیات مرتبط با ایران: استفاده از مدل Claude برای هدف قرار دادن پایگاههای نیروی دریایی آمریکا، تهیه پروندههای اطلاعاتی درباره شهروندان آمریکایی، اجرای کمپینهای نفوذ در شبکههای اجتماعی و بارگذاری اسناد حساس مربوط به مراسم تشییع.
⏺ گروههای مرتبط با چین: شناسایی بیش از 12 آسیبپذیری Zero-Day، مهندسی معکوس کد 1.8 میلیون اپلیکیشن اندرویدی، سرقت بیش از 1 ترابایت داده هویتی، نفوذ به یک شرکت هواپیمایی و استخراج 2100 توکن Azure از بیش از 40 شرکت تنها در 34 ساعت.
⏺ نفوذ به دولت شمال آفریقا: استخراج بیش از 300 هزار مدرک هویتی و اطلاعات مربوط به بیش از 500 هزار شرکت، شامل مکالمات ضبطشده با اطلاعات حساس دفاعی روسیه و اطلاعات ترافیکی و نظامی چین.
⏺ توسعه تسلیحات: استفاده از Claude توسط یک گروه فعال در حوزه تسلیحات برای کمک به توسعه، آزمایش و عیبیابی یک راکت هدایتشونده پس از شکست در آزمایش اولیه.
⚠️ اتهامات مربوط به Model Distillation (تقطیر مدل):
بخش مهمی از گزارش به تلاش شرکتهای چینی برای استخراج و تقلید از قابلیتهای مدلهای آنتروپیک اختصاص دارد:
• شرکت های Alibaba / Qwen: ایجاد بیش از 151 میلیون تعامل با Claude بین ماههای مه و ژوئیه، که در اوج خود به نزدیک 3 میلیون تعامل در روز رسیده است.
• پلتفرم Moonshot: ارسال نزدیک به 300 هزار درخواست از طریق حدود 5380 حساب جعلی در مدت 10 روز و معرفی سرویس Claude به کاربران تحت نام Kimi.
• پلتفرم DeepSeek: استفاده از روشهای مشابه مسیریابی درخواستها، از جمله ترافیک مربوط به Claude Code و OpenCode.
💡 تحلیل فاندامنتال و تغییر پارادایم امنیت سایبری:
1️⃣ از ابزار به زیرساخت: پیام اصلی گزارش این است که مهاجمان دیگر فقط از AI برای نوشتن کد یا جستجوی اطلاعات استفاده نمیکنند. اکنون بخشهای حیاتی زنجیره حمله (Cyber Kill Chain) شامل شناسایی هدف، نفوذ، توسعه بدافزار و استخراج داده به عاملهای هوش مصنوعی واگذار میشود.
2️⃣ شتاب بیسابقه در حملات: توانایی استخراج 2100 توکن دسترسی از 40 شرکت در تنها 34 ساعت، نشاندهنده سرعت و مقیاسپذیری وحشتناک حملات مبتنی بر AI است که دفاع سنتی را ناکارآمد میکند.
3️⃣ جنگ سرد تکنولوژیک: اتهامات مربوط به Model Distillation نشان میدهد که رقابت بر سر برتری هوش مصنوعی به سطح جنگ سایبری پنهان رسیده است، جایی که دزدی مالکیت فکری مدلها به یک تاکتیک استاندارد تبدیل شده است.
🎯 تأثیر بر بازارها و اکوسیستم کریپتو:
✅ بخش امنیت سایبری (Cybersecurity): این گزارش یک کاتالیزور قوی برای رشد سهام شرکتهای امنیت سایبری، به ویژه آنهایی که از AI برای دفاع استفاده میکنند، خواهد بود.
✅ توکنهای هوش مصنوعی غیرمتمرکز (Decentralized AI): با افزایش نگرانیها از متمرکز بودن و آسیبپذیری مدلهای بزرگ (مانند Claude)، تقاضا برای شبکههای محاسباتی غیرمتمرکز و حریم خصوصیمحور (مانند RNDR, AKT, FET, OCEAN) به عنوان جایگزینهای امنتر افزایش مییابد.
✅ احساسات بازار (Risk-Off): تشدید جنگ سایبری بین قدرتهای بزرگ، ریسک ژئوپلیتیک را بالا برده و میتواند در کوتاهمدت باعث فرار سرمایه از داراییهای پرریسک به سمت پناهگاههای امن شود.
📌 جمعبندی نهایی:
گزارش آنتروپیک یک زنگ خطر جدی برای دولتها، شرکتها و توسعهدهندگان است. هوش مصنوعی مرز بین جنگ فیزیکی و سایبری را از بین برده است. برای سرمایهگذاران، این به معنای بازنگری در سبد دارایی به نفع پروژههایی است که راهحلهای امنیت سایبری نسل جدید یا زیرساختهای غیرمتمرکز و مقاوم در برابر سانسور را ارائه میدهند.
📊 دادههای کلیدی و عملیاتهای افشا شده:
⏺ گروههای روسی: استفاده از AI برای بازسازی بدافزارها جهت فرار از شناسایی آنتیویروسها، دستکاری DNS شبکه وایفای هتلها، سرقت SDKهای سیستمهای دید پهپادها و استخراج حجم گستردهای از دادههای واتساپ.
⏺ عملیات مرتبط با ایران: استفاده از مدل Claude برای هدف قرار دادن پایگاههای نیروی دریایی آمریکا، تهیه پروندههای اطلاعاتی درباره شهروندان آمریکایی، اجرای کمپینهای نفوذ در شبکههای اجتماعی و بارگذاری اسناد حساس مربوط به مراسم تشییع.
⏺ گروههای مرتبط با چین: شناسایی بیش از 12 آسیبپذیری Zero-Day، مهندسی معکوس کد 1.8 میلیون اپلیکیشن اندرویدی، سرقت بیش از 1 ترابایت داده هویتی، نفوذ به یک شرکت هواپیمایی و استخراج 2100 توکن Azure از بیش از 40 شرکت تنها در 34 ساعت.
⏺ نفوذ به دولت شمال آفریقا: استخراج بیش از 300 هزار مدرک هویتی و اطلاعات مربوط به بیش از 500 هزار شرکت، شامل مکالمات ضبطشده با اطلاعات حساس دفاعی روسیه و اطلاعات ترافیکی و نظامی چین.
⏺ توسعه تسلیحات: استفاده از Claude توسط یک گروه فعال در حوزه تسلیحات برای کمک به توسعه، آزمایش و عیبیابی یک راکت هدایتشونده پس از شکست در آزمایش اولیه.
⚠️ اتهامات مربوط به Model Distillation (تقطیر مدل):
بخش مهمی از گزارش به تلاش شرکتهای چینی برای استخراج و تقلید از قابلیتهای مدلهای آنتروپیک اختصاص دارد:
• شرکت های Alibaba / Qwen: ایجاد بیش از 151 میلیون تعامل با Claude بین ماههای مه و ژوئیه، که در اوج خود به نزدیک 3 میلیون تعامل در روز رسیده است.
• پلتفرم Moonshot: ارسال نزدیک به 300 هزار درخواست از طریق حدود 5380 حساب جعلی در مدت 10 روز و معرفی سرویس Claude به کاربران تحت نام Kimi.
• پلتفرم DeepSeek: استفاده از روشهای مشابه مسیریابی درخواستها، از جمله ترافیک مربوط به Claude Code و OpenCode.
💡 تحلیل فاندامنتال و تغییر پارادایم امنیت سایبری:
1️⃣ از ابزار به زیرساخت: پیام اصلی گزارش این است که مهاجمان دیگر فقط از AI برای نوشتن کد یا جستجوی اطلاعات استفاده نمیکنند. اکنون بخشهای حیاتی زنجیره حمله (Cyber Kill Chain) شامل شناسایی هدف، نفوذ، توسعه بدافزار و استخراج داده به عاملهای هوش مصنوعی واگذار میشود.
2️⃣ شتاب بیسابقه در حملات: توانایی استخراج 2100 توکن دسترسی از 40 شرکت در تنها 34 ساعت، نشاندهنده سرعت و مقیاسپذیری وحشتناک حملات مبتنی بر AI است که دفاع سنتی را ناکارآمد میکند.
3️⃣ جنگ سرد تکنولوژیک: اتهامات مربوط به Model Distillation نشان میدهد که رقابت بر سر برتری هوش مصنوعی به سطح جنگ سایبری پنهان رسیده است، جایی که دزدی مالکیت فکری مدلها به یک تاکتیک استاندارد تبدیل شده است.
🎯 تأثیر بر بازارها و اکوسیستم کریپتو:
✅ بخش امنیت سایبری (Cybersecurity): این گزارش یک کاتالیزور قوی برای رشد سهام شرکتهای امنیت سایبری، به ویژه آنهایی که از AI برای دفاع استفاده میکنند، خواهد بود.
✅ توکنهای هوش مصنوعی غیرمتمرکز (Decentralized AI): با افزایش نگرانیها از متمرکز بودن و آسیبپذیری مدلهای بزرگ (مانند Claude)، تقاضا برای شبکههای محاسباتی غیرمتمرکز و حریم خصوصیمحور (مانند RNDR, AKT, FET, OCEAN) به عنوان جایگزینهای امنتر افزایش مییابد.
✅ احساسات بازار (Risk-Off): تشدید جنگ سایبری بین قدرتهای بزرگ، ریسک ژئوپلیتیک را بالا برده و میتواند در کوتاهمدت باعث فرار سرمایه از داراییهای پرریسک به سمت پناهگاههای امن شود.
📌 جمعبندی نهایی:
گزارش آنتروپیک یک زنگ خطر جدی برای دولتها، شرکتها و توسعهدهندگان است. هوش مصنوعی مرز بین جنگ فیزیکی و سایبری را از بین برده است. برای سرمایهگذاران، این به معنای بازنگری در سبد دارایی به نفع پروژههایی است که راهحلهای امنیت سایبری نسل جدید یا زیرساختهای غیرمتمرکز و مقاوم در برابر سانسور را ارائه میدهند.


