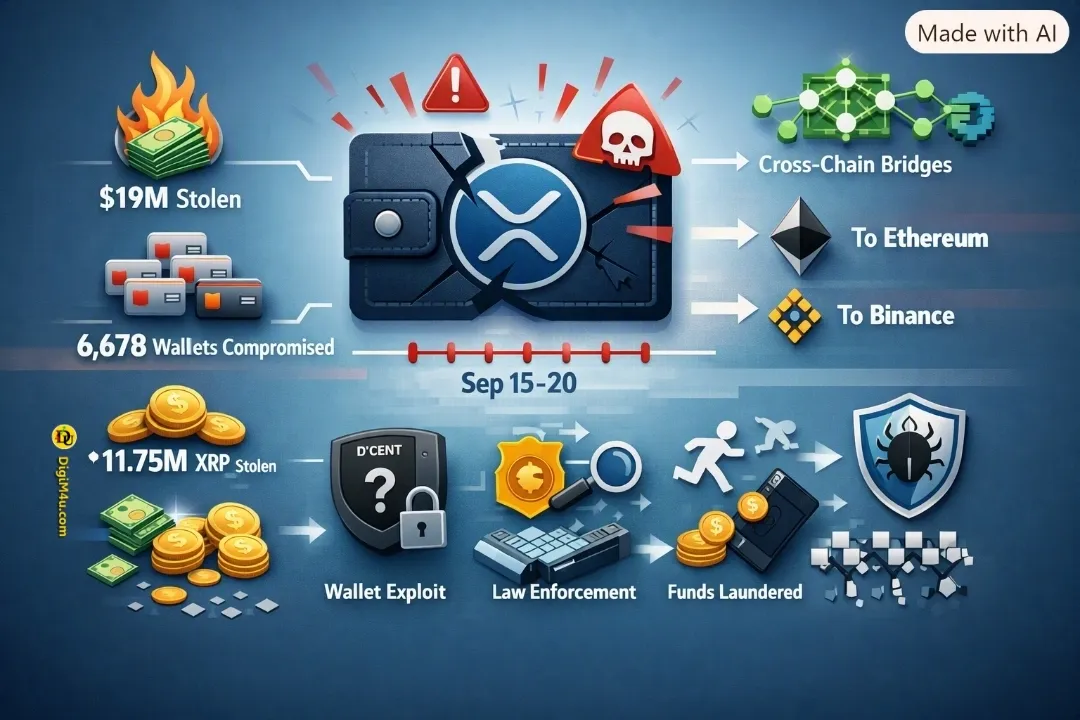
دادههای کلیدی بازار
- حجم دارایی سرقتشده: حدود 19 میلیون دلار
- تعداد کیف پولهای آسیبدیده: 6,678 کیف پول
- مقدار XRP منتقلشده: حدود 11.75 میلیون واحد
- بازه زمانی حمله: بین 15 تا 20 سپتامبر در 6 موج
- مسیرهای انتقال: THORChain، Unionchain، NEAR Intents، آدرسهای اتریوم و بایننس
تحلیل تکنیکال و فاندامنتال
حمله اخیر به کیف پولهای ریپل، یکی از بزرگترین رخدادهای امنیتی این شبکه در سال جاری محسوب میشود. نکته نگرانکننده این است که تمام تراکنشها با کلیدهای خصوصی معتبر امضا شدهاند؛ موضوعی که نشان میدهد مهاجمان به نحوی به عبارتهای بازیابی یا کلیدهای خصوصی کاربران دسترسی پیدا کردهاند.
بخشی از قربانیان کاربران کیف پول D’CENT بودهاند و این شرکت پس از دریافت گزارشهای اولیه، هشدارهای امنیتی صادر کرده است. با وجود این هشدارها، موجهای بعدی حمله ادامه یافت و مهاجمان حتی از قابلیت حذف حساب در XRP Ledger برای تخلیه کامل موجودی استفاده کردند.
از منظر فاندامنتال، این حمله میتواند در کوتاهمدت بر اعتماد کاربران نسبت به اکوسیستم ریپل و برخی کیف پولهای نرمافزاری تأثیر منفی بگذارد. با این حال، ساختار شبکه ریپل آسیبپذیری پروتکلی نشان نداده و مشکل در سطح مدیریت کلیدهای خصوصی کاربران بوده است.
سناریوهای محتمل پیشرو
🟢 سناریوی صعودی
اگر همکاری D’CENT با نهادهای امنیتی کره جنوبی و صرافیها به بازیابی بخشی از داراییها منجر شود و گزارش رسمی درباره علت اصلی نشت کلیدها منتشر گردد، اعتماد بازار میتواند بهسرعت بازگردد.
⚪️ سناریوی پایه
بازار پس از شوک اولیه، با فرض اینکه مشکل محدود به یک کیف پول خاص بوده، به روند طبیعی خود بازمیگردد. قیمت XRP تحت تأثیر مستقیم قرار نمیگیرد اما نگرانی امنیتی در میان کاربران باقی میماند.
🟡 سناریوی محافظهکارانه
اگر مشخص شود تعداد بیشتری از کیف پولهای نرمافزاری در معرض خطر هستند، احتمال خروج سرمایه از کیف پولهای نرمافزاری و مهاجرت به کیف پولهای سختافزاری افزایش مییابد.
🔴 سناریوی بحرانی
در صورتی که منبع نشت کلیدها گستردهتر از تصور باشد یا حملات مشابه در روزهای آینده تکرار شود، اعتماد به اکوسیستم ریپل و برخی کیف پولها بهشدت آسیب میبیند و فشار فروش کوتاهمدت ممکن است افزایش یابد.
استراتژیهای پیشنهادی
برای سرمایهگذاران
- استفاده از کیف پولهای سختافزاری معتبر و ایجاد عبارت بازیابی کاملاً جدید
- پرهیز از وارد کردن Seed Phrase در هر نوع اپلیکیشن یا افزونه ناشناس
- بررسی تراکنشهای اخیر و فعالسازی هشدارهای امنیتی
برای معاملهگران
- رصد دقیق اخبار امنیتی مرتبط با ریپل و کیف پولهای چندسکویی
- اجتناب از نگهداری حجم بالا در کیف پولهای نرمافزاری تا روشنشدن علت حمله
- توجه به واکنش بازار و سطوح حمایتی در صورت افزایش فشار فروش
برای تحلیلگران
- بررسی الگوهای انتقال داراییها به THORChain، Unionchain و شبکه اتریوم
- تحلیل رفتار مهاجمان و احتمال ارتباط حمله با نشت دادههای گسترده
- پایش هشدارهای امنیتی صادرشده توسط D’CENT و سایر ارائهدهندگان کیف پول
جمعبندی نهایی
حمله اخیر به کیف پولهای ریپل، یک هشدار جدی درباره اهمیت مدیریت کلیدهای خصوصی و استفاده از کیف پولهای امن است. با توجه به اینکه تراکنشها با کلیدهای معتبر امضا شدهاند، احتمال نشت عبارتهای بازیابی یا سوءاستفاده از نسخههای نرمافزاری کیف پولها بسیار بالاست.
تا زمان انتشار گزارش رسمی، بهترین اقدام کاربران انتقال داراییها به کیف پولهای سختافزاری با عبارت بازیابی جدید و عدم استفاده از Seed Phrase قبلی در هیچ نرمافزار دیگری است.
- حجم دارایی سرقتشده: حدود 19 میلیون دلار
- تعداد کیف پولهای آسیبدیده: 6,678 کیف پول
- مقدار XRP منتقلشده: حدود 11.75 میلیون واحد
- بازه زمانی حمله: بین 15 تا 20 سپتامبر در 6 موج
- مسیرهای انتقال: THORChain، Unionchain، NEAR Intents، آدرسهای اتریوم و بایننس
تحلیل تکنیکال و فاندامنتال
حمله اخیر به کیف پولهای ریپل، یکی از بزرگترین رخدادهای امنیتی این شبکه در سال جاری محسوب میشود. نکته نگرانکننده این است که تمام تراکنشها با کلیدهای خصوصی معتبر امضا شدهاند؛ موضوعی که نشان میدهد مهاجمان به نحوی به عبارتهای بازیابی یا کلیدهای خصوصی کاربران دسترسی پیدا کردهاند.
بخشی از قربانیان کاربران کیف پول D’CENT بودهاند و این شرکت پس از دریافت گزارشهای اولیه، هشدارهای امنیتی صادر کرده است. با وجود این هشدارها، موجهای بعدی حمله ادامه یافت و مهاجمان حتی از قابلیت حذف حساب در XRP Ledger برای تخلیه کامل موجودی استفاده کردند.
از منظر فاندامنتال، این حمله میتواند در کوتاهمدت بر اعتماد کاربران نسبت به اکوسیستم ریپل و برخی کیف پولهای نرمافزاری تأثیر منفی بگذارد. با این حال، ساختار شبکه ریپل آسیبپذیری پروتکلی نشان نداده و مشکل در سطح مدیریت کلیدهای خصوصی کاربران بوده است.
سناریوهای محتمل پیشرو
🟢 سناریوی صعودی
اگر همکاری D’CENT با نهادهای امنیتی کره جنوبی و صرافیها به بازیابی بخشی از داراییها منجر شود و گزارش رسمی درباره علت اصلی نشت کلیدها منتشر گردد، اعتماد بازار میتواند بهسرعت بازگردد.
⚪️ سناریوی پایه
بازار پس از شوک اولیه، با فرض اینکه مشکل محدود به یک کیف پول خاص بوده، به روند طبیعی خود بازمیگردد. قیمت XRP تحت تأثیر مستقیم قرار نمیگیرد اما نگرانی امنیتی در میان کاربران باقی میماند.
🟡 سناریوی محافظهکارانه
اگر مشخص شود تعداد بیشتری از کیف پولهای نرمافزاری در معرض خطر هستند، احتمال خروج سرمایه از کیف پولهای نرمافزاری و مهاجرت به کیف پولهای سختافزاری افزایش مییابد.
🔴 سناریوی بحرانی
در صورتی که منبع نشت کلیدها گستردهتر از تصور باشد یا حملات مشابه در روزهای آینده تکرار شود، اعتماد به اکوسیستم ریپل و برخی کیف پولها بهشدت آسیب میبیند و فشار فروش کوتاهمدت ممکن است افزایش یابد.
استراتژیهای پیشنهادی
برای سرمایهگذاران
- استفاده از کیف پولهای سختافزاری معتبر و ایجاد عبارت بازیابی کاملاً جدید
- پرهیز از وارد کردن Seed Phrase در هر نوع اپلیکیشن یا افزونه ناشناس
- بررسی تراکنشهای اخیر و فعالسازی هشدارهای امنیتی
برای معاملهگران
- رصد دقیق اخبار امنیتی مرتبط با ریپل و کیف پولهای چندسکویی
- اجتناب از نگهداری حجم بالا در کیف پولهای نرمافزاری تا روشنشدن علت حمله
- توجه به واکنش بازار و سطوح حمایتی در صورت افزایش فشار فروش
برای تحلیلگران
- بررسی الگوهای انتقال داراییها به THORChain، Unionchain و شبکه اتریوم
- تحلیل رفتار مهاجمان و احتمال ارتباط حمله با نشت دادههای گسترده
- پایش هشدارهای امنیتی صادرشده توسط D’CENT و سایر ارائهدهندگان کیف پول
جمعبندی نهایی
حمله اخیر به کیف پولهای ریپل، یک هشدار جدی درباره اهمیت مدیریت کلیدهای خصوصی و استفاده از کیف پولهای امن است. با توجه به اینکه تراکنشها با کلیدهای معتبر امضا شدهاند، احتمال نشت عبارتهای بازیابی یا سوءاستفاده از نسخههای نرمافزاری کیف پولها بسیار بالاست.
تا زمان انتشار گزارش رسمی، بهترین اقدام کاربران انتقال داراییها به کیف پولهای سختافزاری با عبارت بازیابی جدید و عدم استفاده از Seed Phrase قبلی در هیچ نرمافزار دیگری است.


